
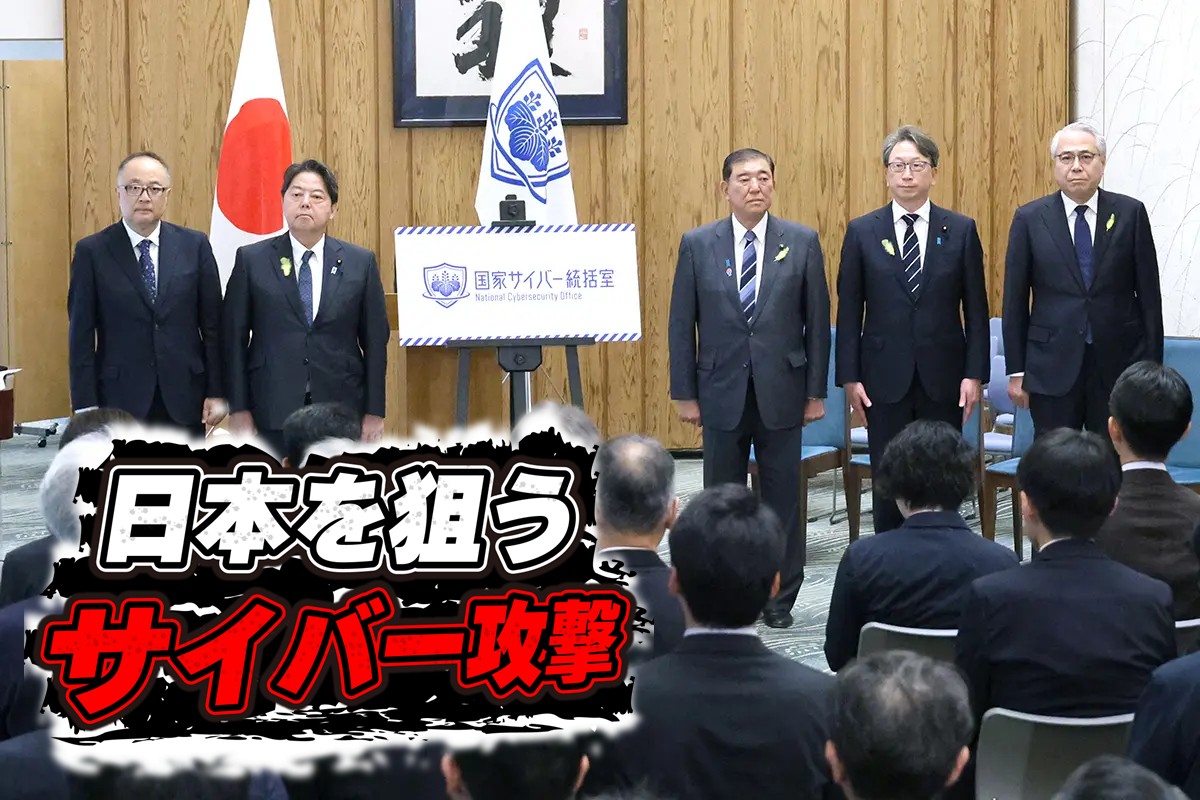
政府の「カウンターテロ組織」は何をしていたのか(2025年の国家サイバー統括室発足式/時事通信フォト)
世界中で「サイバー攻撃」が猛威を振るい、企業から大量の個人情報が流出する事案が相次いでいる。9月からの1か月の判明分だけで、少なくとも世界でのべ3億人を超える個人情報が漏洩したとされる。なかでも“狙い撃ち”にされているのが日本だ。なぜ、ここまで被害が続くのか。この国のサイバー防衛の何が問題なのか──。
官邸に設置したサイバー対策専門組織も右往左往
9月以降、日本企業による不正アクセスの被害公表が相次ぎ、連日メディアを賑わせている。
日経新聞によると、9月1日から10月6日に10万人以上の情報漏洩が明らかになった事案の6割近くが日本のもので、のべ5700万件の個人情報が流出したという。
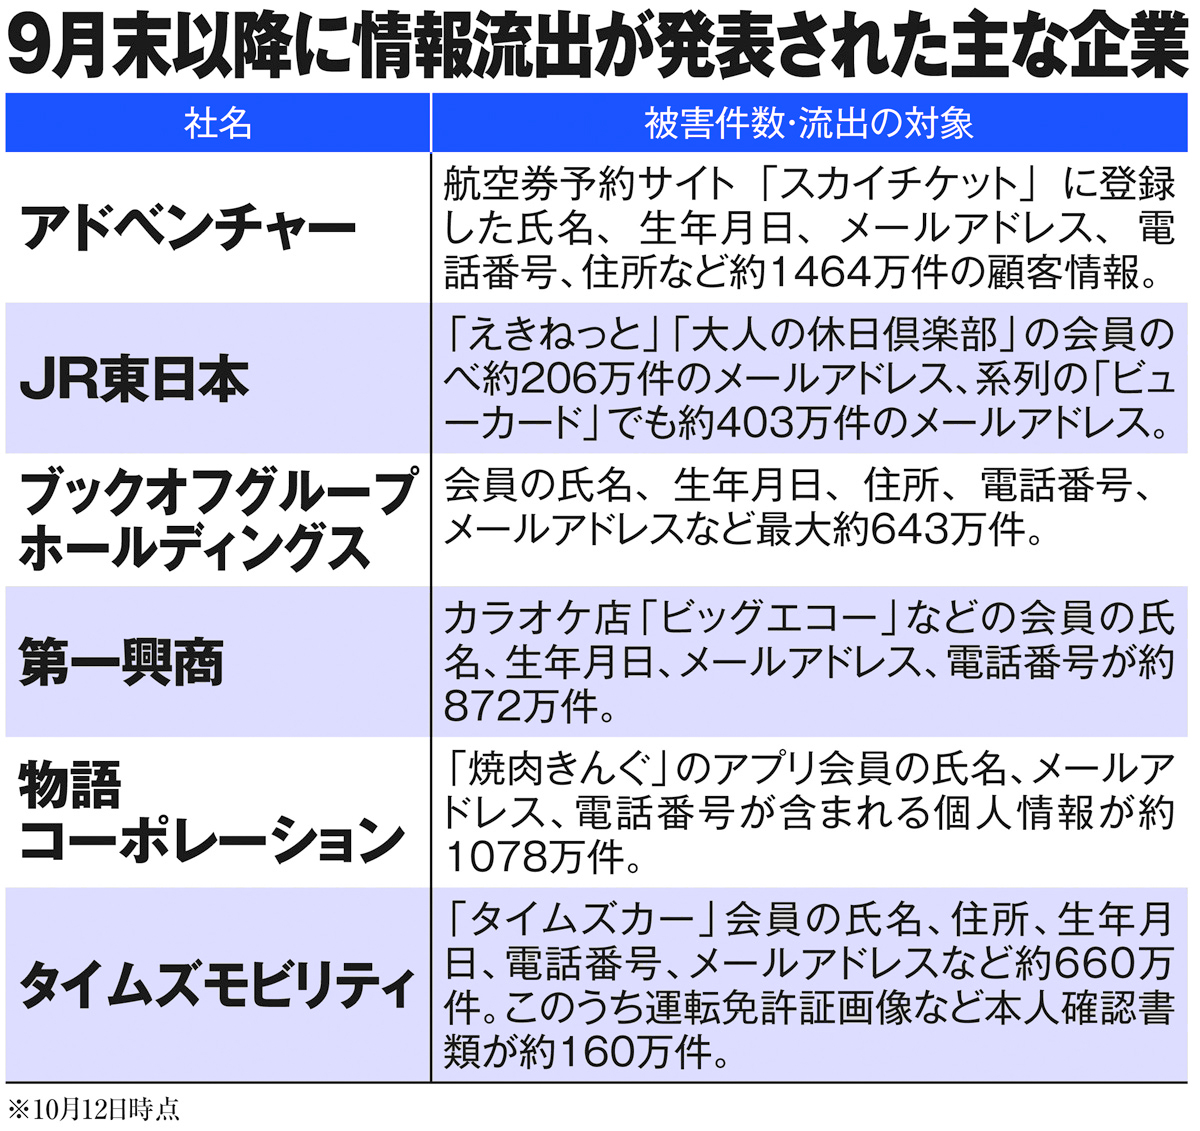
9月末以降に情報流出が発表された主な企業
9月25日に公表された「タイムズカー」のケースは、不正アクセスによって約660万件の会員の個人情報が流出し、運転免許証の情報や個人の写真まで含まれていたことが国民に衝撃を与えた。
ロシア系ハッカー集団「Qilin」はTBSの取材に「日本は世界最悪のコンピュータセキュリティ体制を持つ国の一つ」「日本の企業や政府機関に対する攻撃は今後、増加する可能性がある」と指摘している。
一連の攻撃を受けて高市首相は「対策を強化する」と表明し、政府は10月8日に関係省庁会議を開催して協議したが、打ち出された対策は、9日に国家サイバー統括室や経産省を通じて〈OSなどのアップデートを速やかに適用する〉などの注意喚起を呼びかけただけ。政府も打つ手なしの状況のようだ。
自民党国家サイバーセキュリティ戦略本部の本部長を務める平将明・元IT担当相は、記者団にこんな見方を語った。
「一連の不正アクセスはAIを悪用して効率的、自動的に大量攻撃する飽和攻撃の可能性がある」
だが、政府はこうした事態に備えて1年以上前から官邸にサイバー対策専門のいわば「カウンターテロ組織」をつくってきたはずだ。その組織は何をしていたのか。
政府はサイバー対処能力強化法が成立(昨年5月)すると、官邸にサイバー対策部門を集約した「国家サイバー統括室」(NCO)を設置。事務次官級の内閣サイバー官を中心に約240人の職員を集め、予算も107億円に倍増させた。このNCOはハッカーなどによる重大な攻撃を未然に防ぐ司令塔の役割を担っている。通信情報を取得・分析して攻撃の兆候を早期に察知し、その情報をもとに警察や自衛隊のサイバー対策部隊が攻撃者側のサーバー等へアクセスして無害化を行なう「能動的サイバー防御」という仕組みを整えた。
同法の施行日は今年10月1日で、その日から「能動的サイバー防御」の発動が可能になった。準備は万端のはずだった。
ところが、まるで日本政府が能動的サイバー防御を発動する前後を狙ったかのように、日本企業に対して攻撃が仕掛けられ、政府もNCOも右往左往しているのである。