

焼肉きんぐの公式アプリから1078万8963件の会員登録情報が流出(時事通信フォト)
第三者からの不正アクセスにより企業が保有する個人情報の漏洩が相次ぎ、利用者たちから不安の声が広がっている。なかでも衝撃が走ったのが、焼肉きんぐを運営する物語コーポレーションが発表した「1078万8963件」の情報漏えいだ。はたして流出した情報が、どう犯罪に使われる可能性があるのか。企業ならびに利用者は、情報漏洩事件にどう対処すべきなのか。イトモス研究所・小倉健一氏が解説する。
偽サイトへ誘って情報を入力させるフィッシングの手口
物語コーポレーションは10月5日、焼肉きんぐの公式アプリから1078万8963件の会員登録情報が流出したと発表した。登録総数1080万8784件の約99.8%。ほぼ全件だ。2日に不正アクセスを確認して通信を遮断し、翌3日に漏洩が判明した。
漏れたのは、アプリに登録した名前、メールアドレス、電話番号、会員番号。パスワード、生年月日、性別、郵便番号、ポイントや来店履歴は含まれず、カード情報は同社が保有していない。5日の発表時点で、流出した情報の公開や不正利用も確認されていないという。
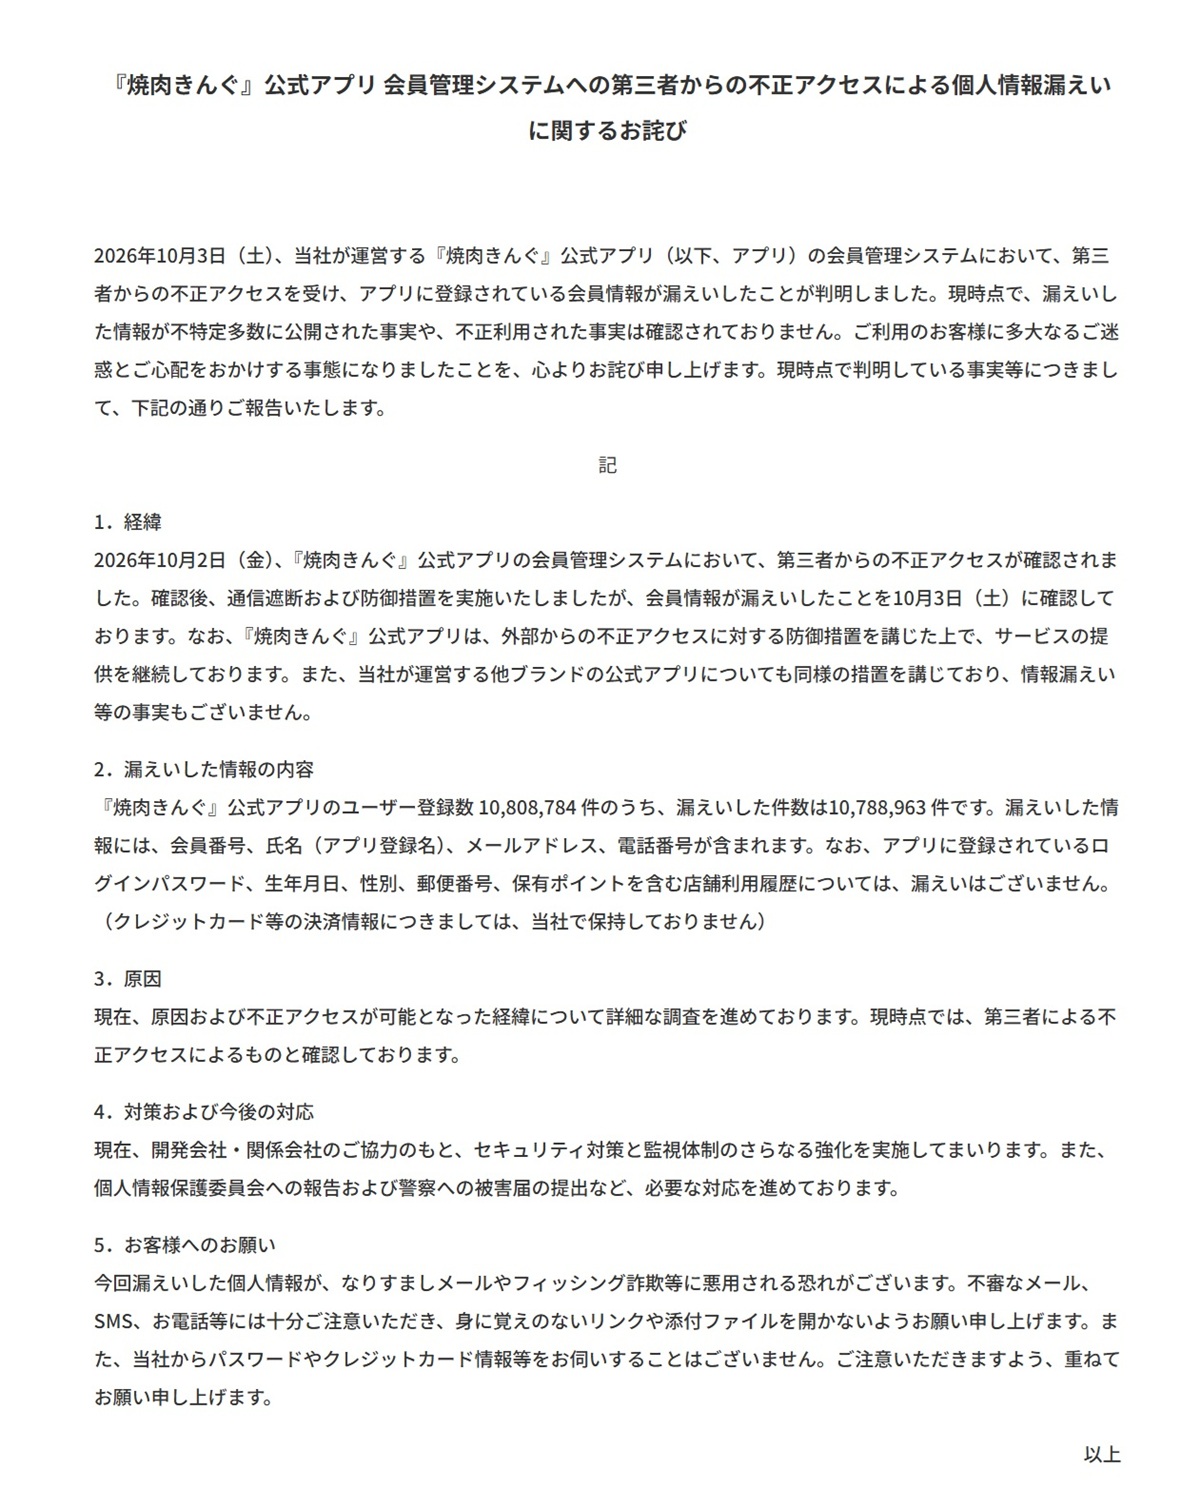
「『焼肉きんぐ』公式アプリ 会員管理システムへの第三者からの不正アクセスによる個人情報漏えいに関するお詫び」(物語コーポレーションHPより)
この名前と連絡先が、どう犯罪に使われる可能性があるのか。実際にあったことをもとに、具体的な例をあげてみたい。
