
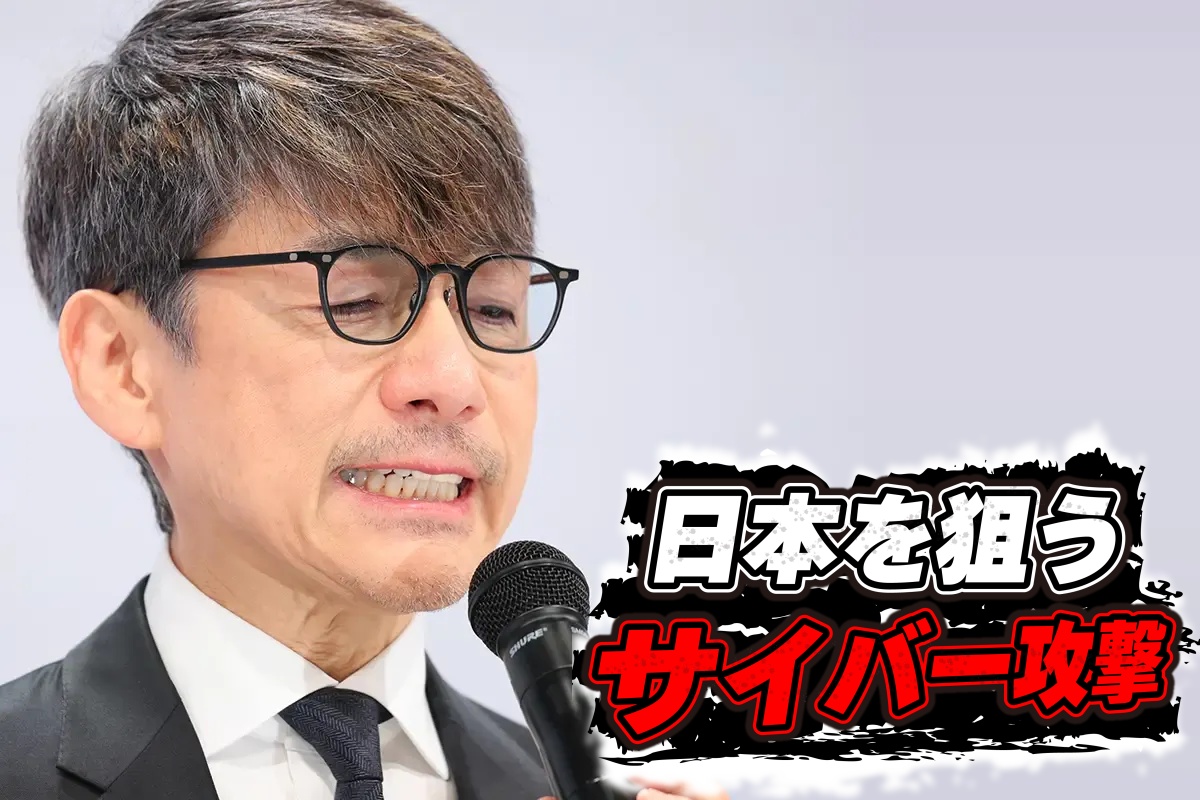
なぜ日本がサイバー攻撃の標的にされているのか(GMOインターネットグループ・熊谷正寿社長。時事通信フォト)
相次ぐ情報漏洩や不正アクセスの先に、個人の資産や日本の国益をも脅かす事態が起こると指摘するホワイトハッカーがいる。サイバー空間で今起きている異変の核心に、ノンフィクション作家の広野真嗣氏が迫った。
相次ぐ日本企業へのハッキング事案は何を意味するのか
「気づいたのは、10月22日の朝でした。システムの状況を確認したら、なんと3つの口座から約650万円が溶けていた。え、マジか……と。あまりにショックで記憶もおぼろげなんですが」
“悪夢の朝”を振り返るのは、FX(外国為替証拠金取引)投資運用のYouTubeチャンネルを運営するヒロ氏(35)だ。
利用していたのは、不正アクセスを受けたGMOインターネットのFX取引用のクラウドサービス。利用者の端末の代わりに仮想専用サーバー(VPS)で自動売買を可能にしている仕組みが悪用された事件だ。
履歴によれば、前夜の21日から22日昼にかけ、米ドルと暗号資産、外国通貨同士といった様々なペアで売買がなされて損失が積み上がった。
11月2日に熊谷正寿社長が“涙の謝罪会見”を開いたGMOへの不正アクセス被害者は約2万7000人に及ぶとされるが、相次ぐ企業へのハッキング事案の続発は、もはや誰にとっても対岸の火事ではなくなっている。
「日本は何ら本質的な対応を取らない“カモ”なのだと理解した攻撃意思を持つ勢力が、絨毯爆撃を始めたんですよ」
9月以降に不正アクセスが続発したのはなぜかという問いにそう答えたのは、田中悠斗・デジタルハリウッド大学特任教授だ。14歳で複数のPCを接続するP2P(※注1)の独自方式を開発した元天才少年で、陸上自衛隊幹部自衛官を経て、今は国際的に活動するサイバーセキュリティの専門家だ。
【※注1/大きなサーバーを介さず、パソコンやスマホなど端末同士(Peer to Peer)が直接データをやり取りするネットワークの仕組み】
田中氏は「オフホワイトハッカー」とも名乗る。脅威を取り除く攻撃をも念頭に置いて防御を組み立てる流儀を表す造語だが、氏は10月22日、その肩書きのまま自民党国家サイバーセキュリティ戦略本部の会合で講演。翌23日、赤澤亮正経産相が「攻撃者以上の攻撃を行い、システムの脆弱性を見つけるトップガン人材、オフホワイトハッカー人材を集めたチームを立ち上げる」という発言がニュースとなった。
安全性への信頼が大きく揺らぐ中、サイバー空間で何が起きているのか。